01
修正版の公開が、攻撃の合図になる(差分アタック)
脆弱性を直した新しいバージョンが公開されると、攻撃者は新旧のプログラムの違い(差分)を調べ、どこに脆弱性があったのかを突き止めます。これが「差分アタック」です。修正版が出た瞬間から、更新していないサイトは狙われやすくなります。
サイトの安全は、
最新バージョンから。
WordPressやPHPの脆弱性は、新しいバージョンで修正されます。納品したサイトも、自社のサイトも。WordPress本体・プラグイン・PHPの更新を、専用テスト環境での事前検証と確実なバックアップで安全に代行します。
制作会社さまの再販にも対応しています(条件あり)
更新を放置したサイトは、WordPressやPHPの脆弱性を抱えたままになり、不正アクセスや改ざんのリスクが高まります。その更新作業を、弊社が安全に代行します。
脆弱性とは、プログラムに見つかったセキュリティ上の弱点のことです。WordPress本体・プラグイン・PHPの脆弱性は新しいバージョンで修正されますが、更新しなければその弱点は残ったままです。
脆弱性を直した新しいバージョンが公開されると、攻撃者は新旧のプログラムの違い(差分)を調べ、どこに脆弱性があったのかを突き止めます。これが「差分アタック」です。修正版が出た瞬間から、更新していないサイトは狙われやすくなります。
発見された脆弱性の情報は世界中に公開されます。攻撃者はその情報をもとに、古いバージョンのWordPressやプラグインを使うサイトをプログラムで自動的に探し回っています。小さな会社のサイトだから狙われない、ということはありません。
PHPはバージョンごとにサポート期限が決まっています。PHPの各バージョンは、公開から約4年でサポートが終了します。期限が過ぎたPHPには、新しい脆弱性が見つかっても修正版が出ません。WordPressやプラグインを最新にしても、土台のPHPが古ければ弱点は残ります。
(出典:PHP公式「Supported Versions」 https://www.php.net/supported-versions.php)
最新バージョンは、セキュリティ対策の第一歩です。
WordPressやPHPの脆弱性を狙う攻撃は、会社の規模や知名度に関係なく、古いバージョンのサイトをまとめて狙います。公的機関やセキュリティ会社が公開している事例をご紹介します。
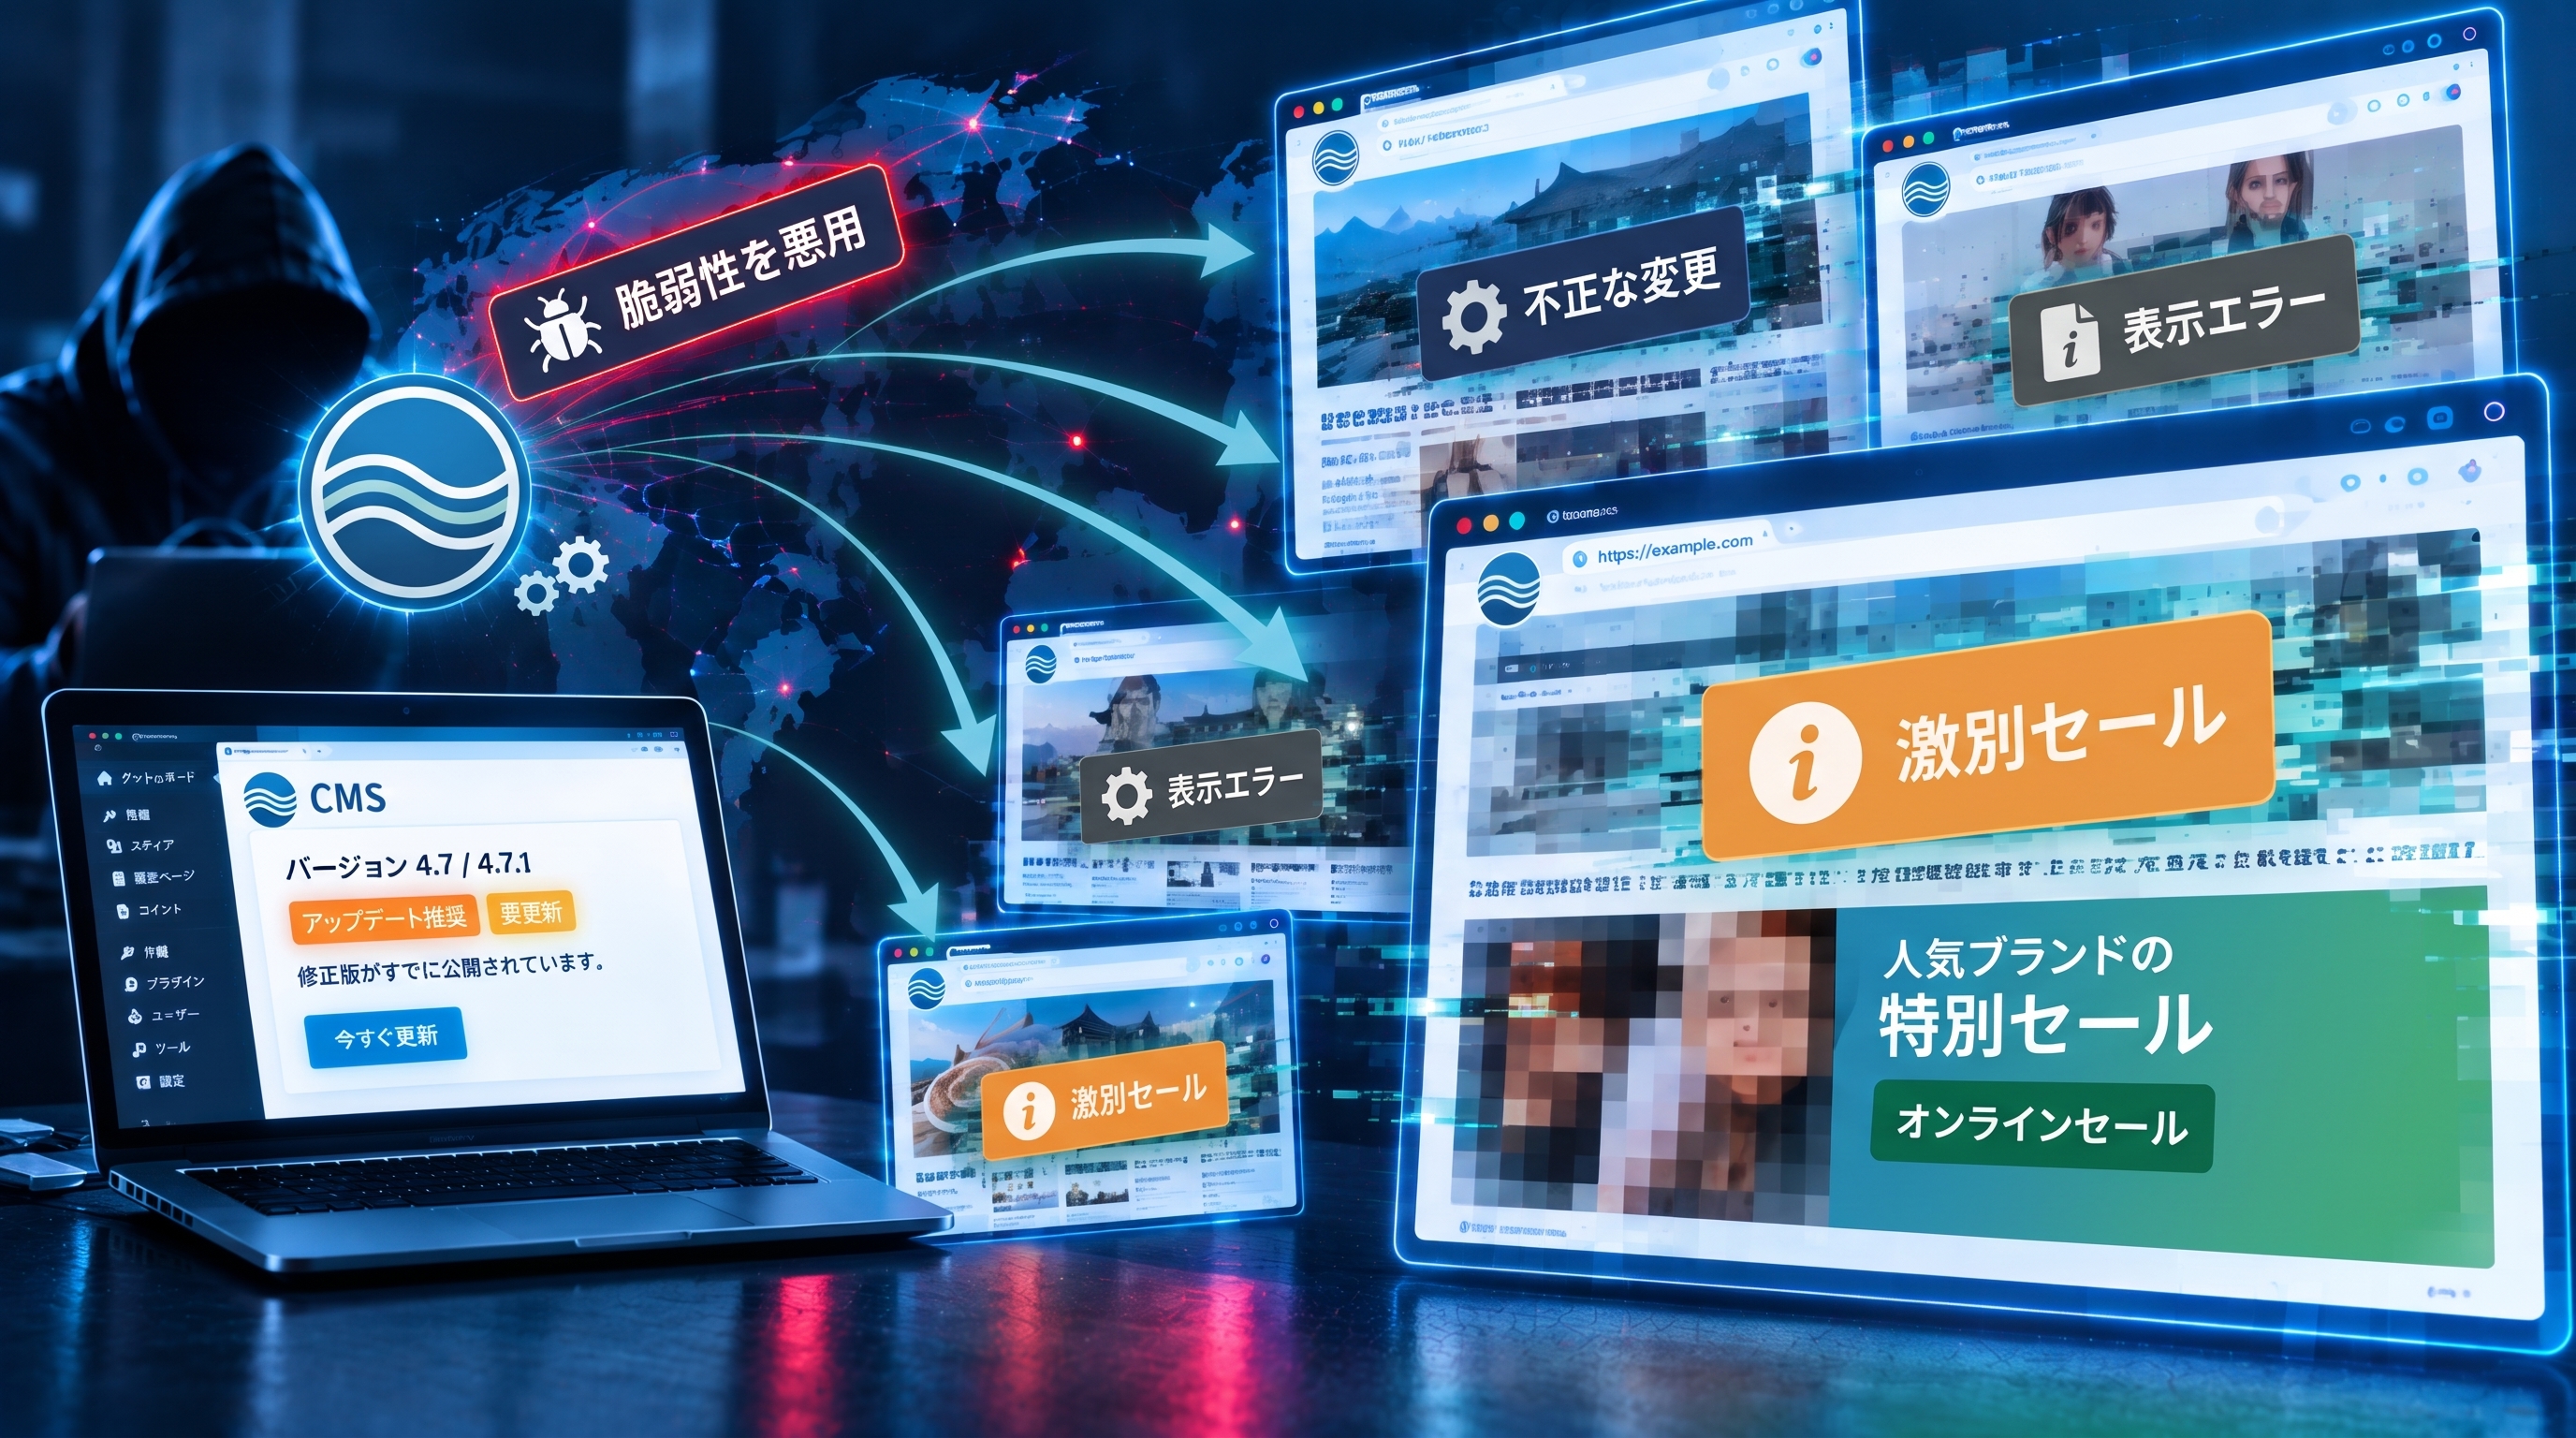 2017年/国内
WordPress 4.7・4.7.1の脆弱性が悪用され、国内の複数のサイトでページの内容が書き換えられました。修正版はすでに公開されていました。
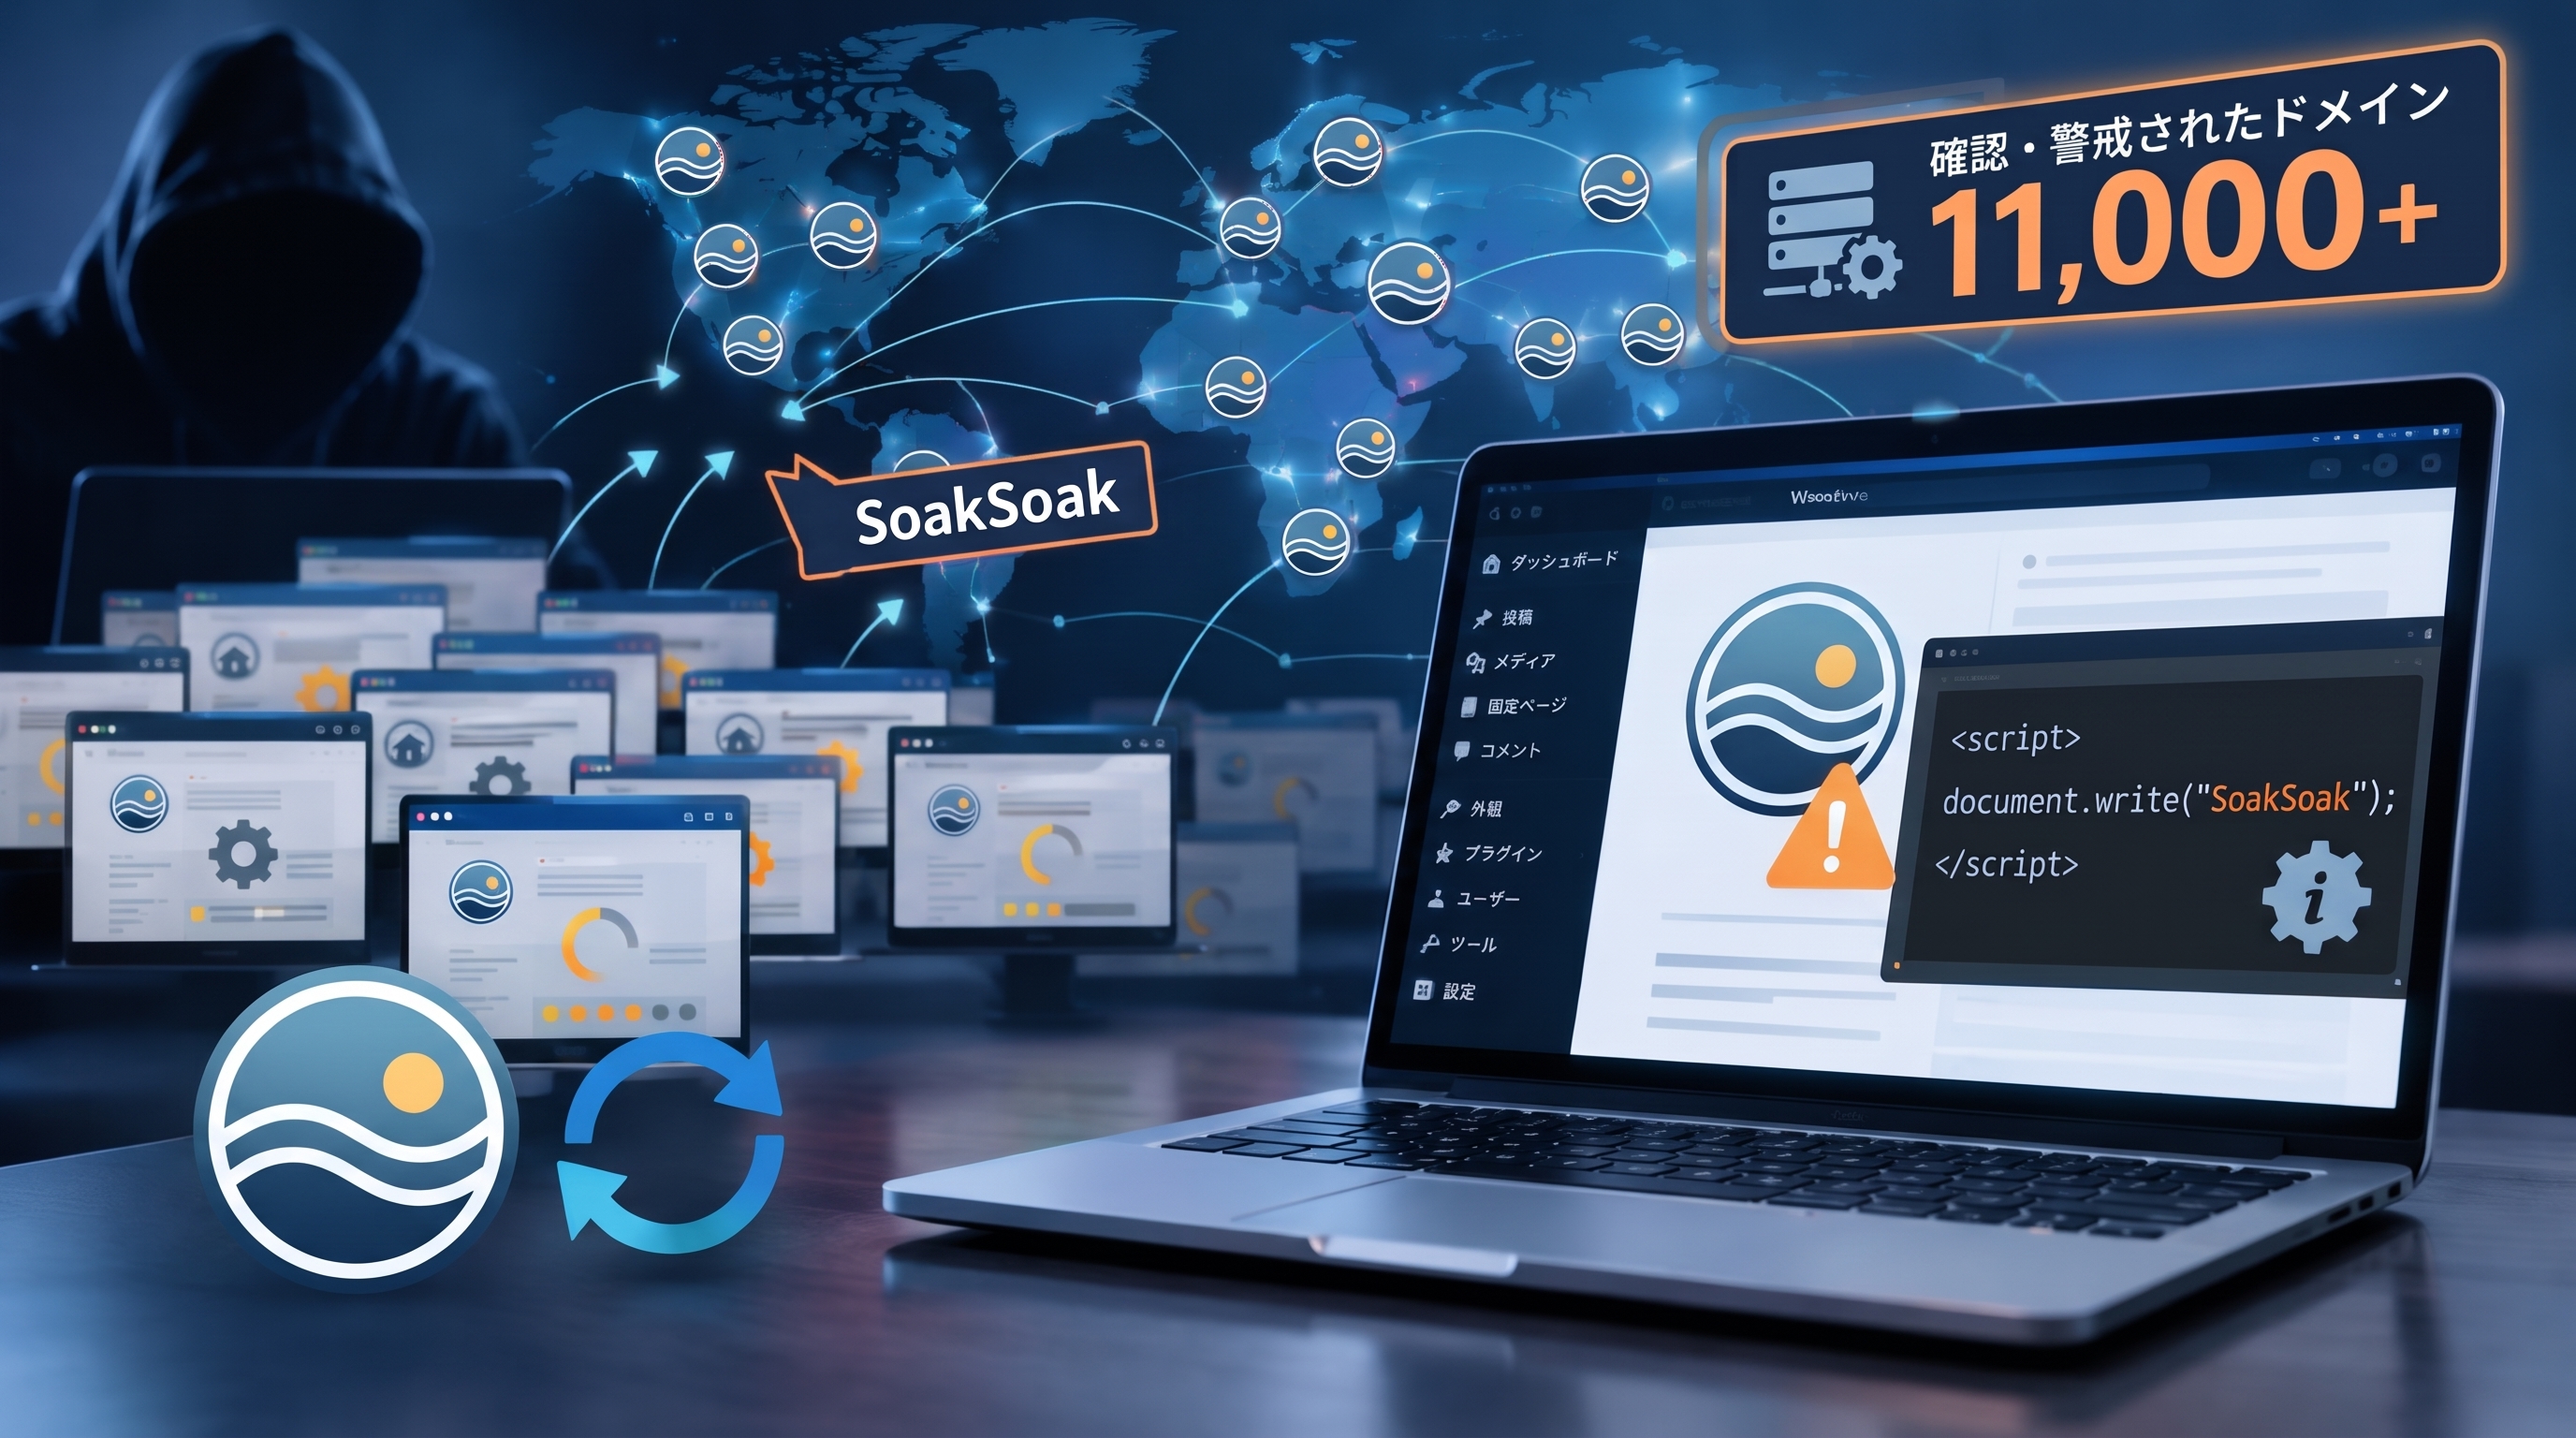 2014年/世界
「SoakSoak」と呼ばれる攻撃で、世界の10万件を超えるWordPressサイトに不正なプログラムが仕込まれました。Googleは1万1,000を超えるドメインを危険なサイトとして扱いました。
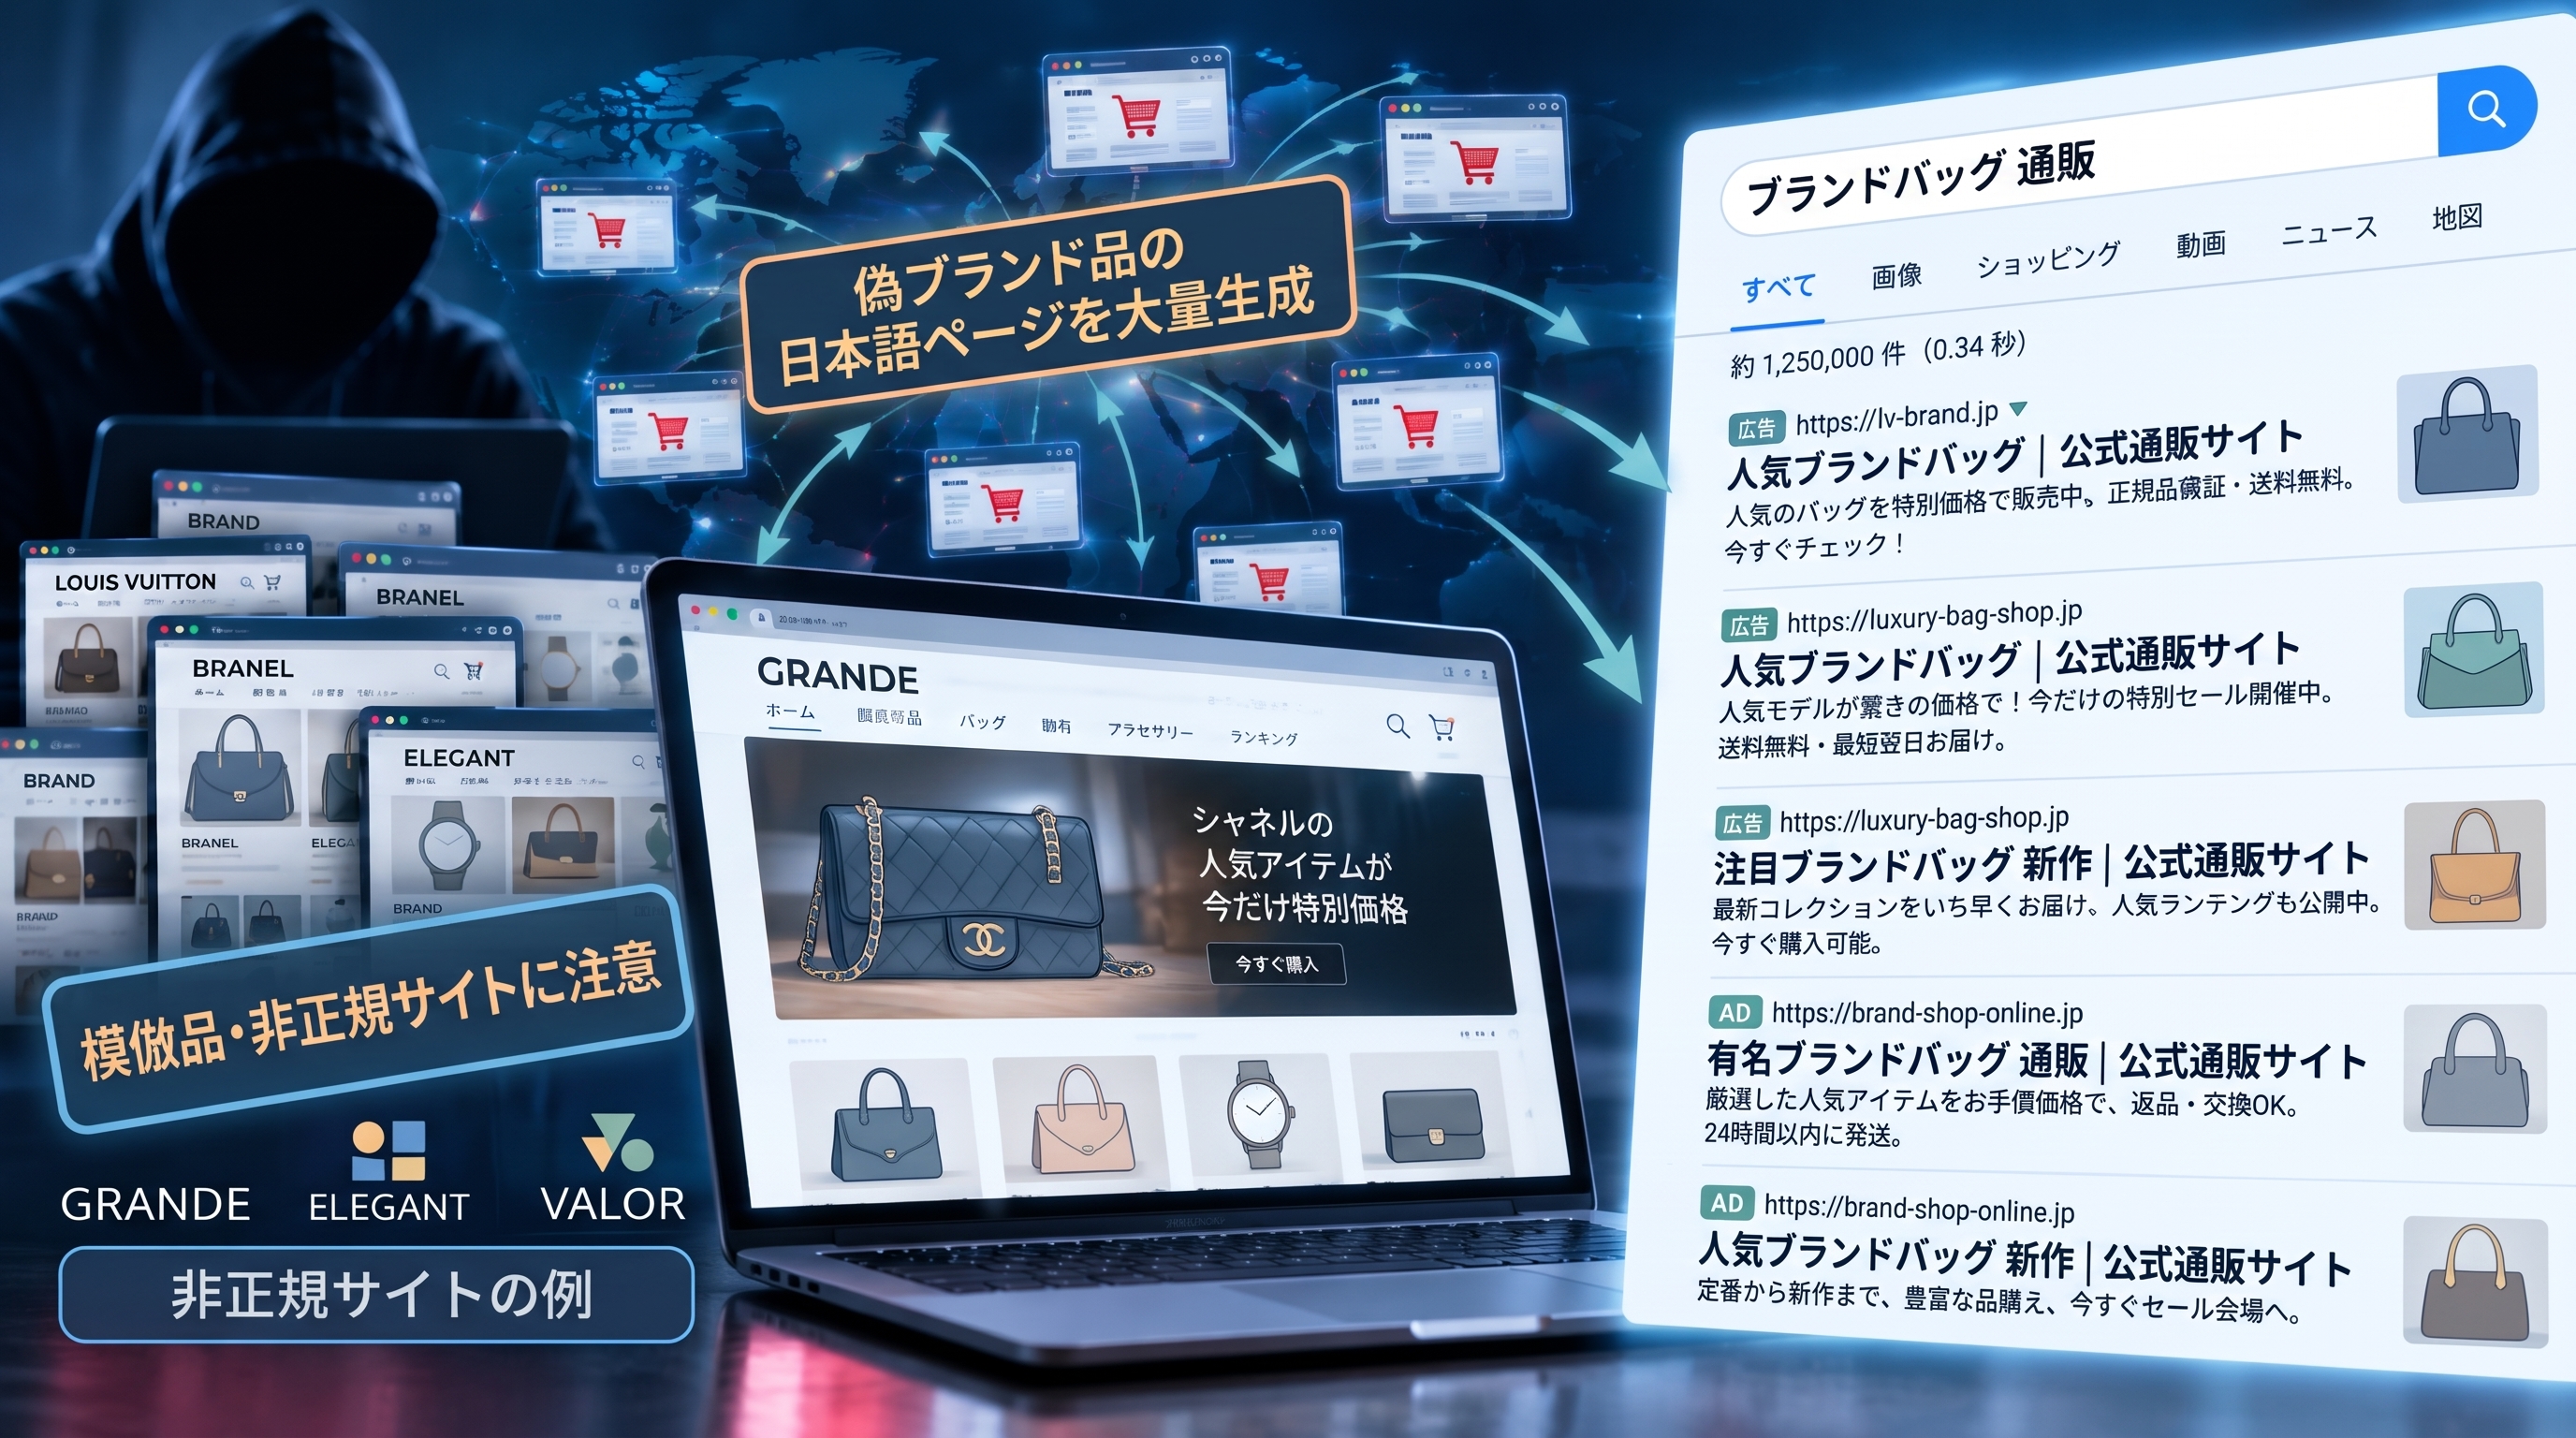 Googleが注意喚起
乗っ取られたサイトに、偽ブランド品の通販へ誘導する日本語のページが自動で大量に作られ、検索結果に表示される被害です。
 2017年〜/世界
「Balada Injector」と呼ばれる攻撃で、2017年以降、100万件を超えるWordPressサイトが感染したと推定されています。訪問者は偽のサポート窓口や当選詐欺のページへ飛ばされます。
 2023年/調査レポート
Sucuriの2023年の調査では、乗っ取られたサイトの5.79%に、迷惑メールを大量に送るための不正なプログラムが仕込まれていました。
 2014年/世界
普通に運営されていた16万2,000件を超えるWordPressサイトが、あるサイトを停止させるための大量アクセスに利用されました。
※各事例は、公的機関やセキュリティ会社などが公開している情報をもとに要約しています。出典は各事例の詳細に記載しています。
多くの被害は、「更新されていないプログラムの脆弱性」が入口になっています。
WP Secure Supportは、WordPressやPHPを最新に保つことで、脆弱性を狙った攻撃のリスクを大きく減らすためのサービスです。ただし、改ざんや不正アクセスを完全に防ぐことを保証するサービスではありません。
開発元がまだ気づいていない、または修正版がまだ公開されていない脆弱性(ゼロデイ脆弱性)を狙う攻撃は、最新バージョンでも防げません。
推測されやすいパスワードや使い回し、パソコンのウイルス感染によるログイン情報の流出など、バージョンとは関係のない経路から侵入されることもあります。
開発が終了したプラグインや、不具合のため更新を見送ったプラグインには、脆弱性が残る可能性があります。該当する場合は、必ずお知らせします。
最新を保つことは、セキュリティ対策の土台です。土台を弊社が支え、ほかの対策と組み合わせることで、サイトをより安全に保てます。
WordPressやPHPの脆弱性対策の基本は、バージョンを最新に保つことです。WP Secure Supportは、WordPress本体・プラグイン・PHPのバージョン更新を代行する定額制のメンテナンスサービスです。大きな更新は、お客様のサイトを複製した専用テスト環境で事前に検証し、本番へ反映する直前に必ずバックアップを取ります。
弊社は、更新によって画面が真っ白になる・システムが止まるといった「システムエラーの検知」に特化しています。デザインの崩れがないかの目視確認はお客様にお願いすることで、低価格でスピーディーな保守を実現しています。
WordPressのメジャー更新とPHPの更新は、お客様のサイトを複製した非公開の専用テスト環境で、事前にエラーの有無を確認します。
本番へ反映する直前に手作業でバックアップを取得し、本番サーバー内に3世代分を最大12か月保管します。更新後7日以内であれば、ご申請に応じて更新前の状態に戻します。
システムエラーの検知に特化し、表示確認をお客様と分担することで、続けやすい価格を実現しました。(1サイトあたり・税抜)
フルカスタムの独自テーマで作られたサイトも対象です。更新が原因のテーマの不具合は、更新1回につき2時間まで月額の範囲内で修正します。
納品したサイトのバージョン更新を、弊社が代わりに行います。クライアントさまとのお付き合いはこれまでどおり、更新作業だけをお任せください。
一定の条件のもとで、貴社の保守サービスとしてご提供いただけます。条件はお問い合わせください。
弊社からクライアントさまへ直接ご連絡することはありません。ご契約も秘密保持契約も、お申し込みいただいた貴社とのみ結びます。
貴社が独自に制作したテーマのサイトも、そのままお任せいただけます。
プラグインの更新は、WordPress本体のメジャー更新の際にまとめて行います。利用できるPHPのバージョンは、ご契約中のサーバーの仕様によります。また、PHPのバージョンはサーバーやドメイン単位で切り替わることが多く、その範囲でWordPress以外のシステム(ECサイト、予約システム、独自のプログラムなど)が動いている場合は、そのシステムにも影響します。PHPの更新前に必ず確認させていただきます。
WordPressのメジャー更新とPHPの更新は、次の流れで進めます。
お客様のサイトを、外からは見えない専用のテスト環境に複製します。
テスト環境で更新し、画面が真っ白になるなどのシステムエラーが出ないか確認します。
更新の内容をお伝えし、実施のご承諾をいただきます。PHPの更新時は、影響が及ぶ範囲にWordPress以外のシステムがないかもあわせて確認します。作業の日時も事前にお知らせします。
本番へ反映する直前に、手作業で必ずバックアップを取ります。
本番のサイトを更新します。テスト環境のデータで本番を上書きすることはありません。
更新完了のご連絡の際に、キャッシュの削除をお願いします。そのうえで、デザインの崩れがないか、お問い合わせフォームや決済などの機能が動くかをご確認いただきます。
テーマが原因の場合は、テーマファイルを修正してから反映します(更新1回につき2時間まで月額内)。プラグインが原因の場合は、本番での更新を見送ります。見送ったことと、そのままにした場合の危険性をメールでお知らせし、ご了承をいただきます。新しいPHPにプラグインが対応していない場合は、PHPを更新するかどうかをお客様にご判断いただき、プラグインが対応した時点で改めてお知らせします。
更新後7日以内に復元をご申請ください。更新前の状態に戻します。13時までのご申請は当日中に、17時までのご申請は翌営業日に復元します。
弊社が検知するのは、PHPエラー(画面が真っ白になる、システムが止まるなど)です。WordPress本体のマイナー更新は、本番環境で自動更新されるように設定します。
お客様ごとに専用のテスト環境を用意し、Basic認証で関係者以外は見られないようにします。
noindexとrobots.txtで、検索結果に表示されないようにします。
複製したデータから、個人情報をすべて削除します。
テスト環境のログイン情報は、本番とは別のものに変更します。
テスト環境からはメールを送信せず、予約投稿などの自動処理も止めます。
弊社がご連絡・ご契約するのは、サービスをお申し込みいただいた方(ご契約者さま)のみです。制作会社さまがご契約の場合、ご承諾や表示・動作のご確認は、必要に応じて制作会社さまからクライアントさまへご確認ください。
毎月、サイトの状態をまとめたレポートをお送りします。専門用語をなるべく使わず、お客様にお願いしたいこともひと目で分かるようにお伝えします。
料金はすべて1サイトあたり・税抜です。複数サイトをご契約の場合も、1サイトごとの料金となります。
30,000円
専用テスト環境の構築、サイトの初回診断、初回のバージョンアップ作業を含みます。
4,800円
含まれるもの
ご利用中のWordPressとPHPが最新版から大きく離れている場合、それぞれの差に応じて初期費用を加算します。バージョンの差は、先頭の番号で数えます(例:WordPress 6.5と7.1の差は1)。
| 最新版との差 | 初期費用への加算 |
|---|---|
| 1以内 | 加算なし |
| 2 | +10,000円 |
| 3 | +20,000円 |
※PHPは5の次のバージョンが7のため、PHP 5系は8系との差を2として計算します。差が4以上の場合も、1つ増えるごとに10,000円を加算します。正確な金額は無料診断でご案内します。
ネットショップ機能のあるサイトに必要です。購入・決済の動作確認はお客様にお願いします。
サイトの容量が1GBを超え、画像などを含めてそのまま検証する場合に必要です。オプションを付けない場合は、メディアを除いて検証します。
更新が原因のプログラム修正や表示崩れの修正は、更新1回につき2時間まで月額内で対応します。2時間を超える分は別途お見積りとなります。
次のものは、事前にご案内のうえで対象外とさせていただきます。
下のフォームからお気軽にご連絡ください。
サイトのURLから簡易診断を行い、サイトヘルス情報をもとにWordPress・PHPのバージョンやプラグインの状態を確認します。
診断結果をもとに、初期費用の加算、オプションの要否、対象外となるものをご案内します。
NDAを締結し、ご契約いただきます。
専用ツールで安全にお受け取りします。
改ざん・ウイルスのチェックを行ったうえで、専用テスト環境を用意し、初回の更新を行います。
以降は毎月のご報告と、定期的な更新を行います。
更新から7日以内であれば、復元をご申請ください。更新前の状態に戻します。更新が原因の修正は、更新1回につき2時間まで月額内で対応し、超える分は別途お見積りとなります。
13時までのご申請は当日中に、17時までのご申請は翌営業日に復元します。
本番では更新せず、見送ったこととその危険性をメールでお知らせします。新しいPHPに対応していない場合は、PHPを更新するかどうかをご判断いただき、プラグインが対応したら改めてお知らせします。
はい、対象です。
秘密保持契約(NDA)を締結したうえで、専用ツールで安全にお預かりします。テスト環境では個人情報を削除し、ログイン情報も本番と別のものに変更します。
対応できます。最新版との差が2以上ある場合は、初期費用に加算があります。無料診断で金額をご案内します。
機能のテストはサービスの対象外です。
ご契約中のサーバーで利用できるバージョンの範囲で更新します。
WordPress本体のマイナー更新は自動で随時、メジャー更新はWordPress公式のリリースに合わせて、PHPの更新は年1回程度です。
サイトのURLから、外部から確認できる範囲(WordPressのバージョン、テーマ、表示に使われているプラグインなど)を確認します。PHPのバージョンやすべてのプラグインは外部から確認できないため、正確なお見積りには管理画面の「サイトヘルス情報」をお送りいただいています。サイトヘルス情報にIDやパスワードは含まれません。
PHPの更新は、そのシステムにも影響する場合があります。更新前に影響が及ぶ範囲を確認し、実施するかどうかをご相談します。そのシステムの動作確認や修正は、本サービスの対象外です。
対象です。ECサイトオプションのお申し込みが必要です。購入や決済の動作確認はお客様にお願いしています。
通常は戻せます。ただし、サーバー会社が以前のバージョンの提供を終了している場合は、元に戻せないことがあります。
マルチサイトは対象外です。
一定の条件のもとで可能です。条件についてはお問い合わせください。
ありません。弊社がやり取りするのはご契約者さまのみで、ご契約や秘密保持契約もご契約者さまとのみ結びます。
複数サイトの割引はありません。1サイトごとの料金となります。
プログラムに見つかったセキュリティ上の弱点のことです。WordPress本体・プラグイン・PHPの脆弱性は新しいバージョンで修正されます。更新しないままでいると、その弱点が残り続けます。
脆弱性を修正した新しいバージョンと古いバージョンの違いを調べて脆弱性の場所を特定し、更新していないサイトを狙う攻撃です。修正版が公開されたら、できるだけ早く更新することが大切です。
改ざんや不正アクセスを完全に防ぐことを保証するサービスではありません。バージョンを最新に保つことで、脆弱性を狙った攻撃のリスクを大きく減らしますが、修正版が出る前の脆弱性や、パスワードの流出などバージョンとは関係のない侵入もあります。二段階認証やWAFなど、ほかの対策と組み合わせてご利用ください。
サイトのURLをお知らせいただければ、外部から確認できる範囲で簡易診断を行います。「サイトヘルス情報」もお送りいただくと、正確なお見積りをご案内できます。ご相談だけでもお気軽にどうぞ。
※このフォームでは、サーバーやWordPressのID・パスワードを入力しないでください。ご契約後に専用ツールでお預かりします。
WordPress管理画面の「ツール」→「サイトヘルス」→「情報」タブを開き、「サイト情報をクリップボードにコピー」ボタンを押して、ここに貼り付けてください。IDやパスワードは含まれません。※WordPress 5.2より古いサイトの場合は、空欄のままで構いません。担当者から確認方法をご案内します。